
Imagínate por un momento que tienes 20 años.
Y que en una sola noche, delante de un ordenador, consigues robarle a una sola persona más de 240 millones de dólares.
No, no es una película.
No es una serie de Netflix con guion exagerado para vender suscripciones.
Imagínate recibir de manera totalmente gratuita este tipo de historias directamente en tu correo.
Te envío cada lunes a las 7am un email con toda la actualidad sobre tecnología, seguridad y negocios digitales.Es lo que le pasó a una víctima anónima de Washington D.C. en agosto de 2024 (EN).
Y es lo que hicieron, entre otros, cuatro jóvenes que en ese momento tenían entre 19 y 22 años.
¿El por qué te lo cuento hoy?
Porque la sentencia final de uno de ellos se ha dictado hace apenas unas semanas. Porque el juicio contra el cabecilla, Malone Lam, todavía sigue su curso. Y porque este caso es, probablemente, el mejor ejemplo que vas a encontrar de una paradoja que repito mucho en este podcast.
Saber de criptomonedas no es lo mismo que saber de seguridad.
Vamos, que puedes ser un genio moviendo Bitcoin entre quince exchanges distintos para despistar a la policía… y al mismo tiempo cometer el error más tonto del mundo: presumir de ello en Instagram.
Así que hoy te cuento la historia completa:
- Quiénes eran.
- Cómo lo hicieron.
- Los errores que los delataron.
- El papel de un investigador anónimo que se convirtió en su pesadilla.
- Y, sobre todo, lo que de verdad me interesa que te lleves de este episodio: qué podemos aprender nosotros, la gente normal, de todo esto.
Afina el oído, que ¡empezamos!
Pero antes de nada, quería hablarte del patrocinador de este episodio, ByBit.
ByBit es uno de los exchange de criptomonedas más reputados del mundo, y de hecho, ha sido uno de los primeros en obtener la licencia MICA para operar en Europa.
Precisamente este patrocinio va sobre esto, y es que frente a otros exchanges que aún no han conseguido obtener la licencia MICA, con ByBit sabes, sí o sí, que tu dinero está protegido con las máximas medidas de seguridad y regulación del mundo.
Además, y aquí viene lo bueno, para celebrar este hito, ByBit ha sacado una promoción exclusiva para nuevos usuarios europeos que es, sencilla y llanamente, insuperable:
- Si te creas una nueva cuenta, y metes durante los siguientes 30 días, 100 euros o más en tu cartera, recibirás a los 7 días 30 euros gratis.
- Y si además pides su tarjeta, recibirás un cashback en algunas compras elegibles de hasta 120€.
Es decir, metes 100 euros, que siguen siendo tuyos, esperas siete días, y tienes 130 euros, que puedes sacar o hacer lo que quieras con ellos. Y si usas su tarjeta, puedes llegar a obtener, por la cara, 120€ más, que se dice pronto. Ya solo por pagar con su tarjeta servicios que todos tenemos como Netflix, ChatGPT, Amazon Prime o Spotify, te llevas el 100% en cashback de estas suscripciones…
Sin invertir.
Sin riesgo alguno.
Sé que suena tan bien que parece estafa, pero no lo es. Yo mismo lo he probado, obviamente, antes de recomendarlo, y funciona.
La única pega es que esta promoción solo es para ciudadanos de la Unión Europea.
Y que es una promoción temporal (para dar a conocer la certificación MICA del exchange), por lo que no lo dejes para más adelante.
Ahora mismo, si eres ciudadano europeo, mientras me escuchas, ves o lees, entra en este enlace que te dejo por aquí y en el código QR que acompaña este episodio, créate la cuenta, y envía un mínimo de 100 euros.
Esperas 7 días, y verás como esos 100 euros se transforman en 130.
Luego ya puedes hacer lo que quieras con ellos, incluyendo el sacarlos a otra cartera o devolverlos a tu cuenta bancaria.
Recalco que es una oferta temporal para nuevos clientes. Que es exclusiva para ciudadanos europeos. Y que no es un sorteo. Obtendrás esos 30 euros por apenas haber dedicado unos minutos a crear una cuenta y dejar al menos 7 días el dinero ahí parado.
Gracias a ByBit por patrocinar este episodio, y ahora sí, continuemos.
El origen: cuatro chavales que se conocieron jugando
Nada de mafias organizadas con décadas de experiencia.
Nada de expertos en ciberseguridad reconvertidos al lado oscuro.
El núcleo de esta historia son cuatro chavales que se conocieron en plataformas de videojuegos online, como tantos otros millones de adolescentes en todo el mundo.
Solo que estos cuatro acabarían protagonizando uno de los robos de criptomonedas más grandes de la historia contra una sola víctima (y probablemente el más grande de la historia incluyendo también robos más tradicionales, todo sea dicho).
¿Que quienes eran estos cuatro caballeros del apocalipsis?
Pues…:
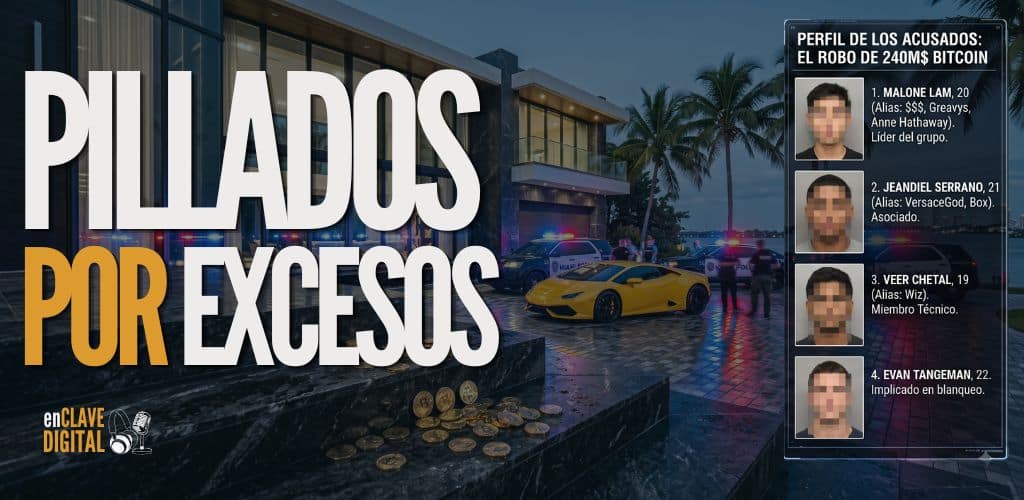
- Malone Lam (EN), ciudadano de Singapur de 20 años afincado en Miami, era el líder del grupo. En el mundo digital se movía bajo alias como «Anne Hathaway», «$$$» o «Greavys».
- Jeandiel Serrano, de 21 años y residente en Los Ángeles, del cual no he encontrado fotos por Internet, era conocido como «VersaceGod», «@SkidStar» o, simplemente, «Box».
- Veer Chetal (EN), apenas 19 años, natural de Danbury, Connecticut, respondía al alias de «Wiz».
- Y más adelante, en la fase de blanqueo, se sumaría Evan Tangeman, de 22 años y residente en Newport Beach, California.

Cuatro perfiles jóvenes, todos ellos con un denominador común: conocimiento técnico de sobra, pero cero disciplina operativa.
Y ojo, que esa combinación es más peligrosa de lo que parece. Porque el saber «cómo funciona» algo te da soltura, pero no te da automáticamente el criterio para no dejar rastro.
El golpe: cómo robaron 243 millones de dólares a una sola persona
El 18 de agosto de 2024, el grupo puso el ojo en una víctima muy concreta: un inversor de Bitcoin desde los primeros años, además acreedor de la desaparecida plataforma de préstamos cripto Genesis. Es decir, alguien con una cantidad ingente de Bitcoin acumulado desde hacía más de una década.
El ataque, según reconstruyó después el propio investigador que los destapó, se ejecutó en varias fases perfectamente coordinadas.
A saber:
- Primero, una llamada suplantando el soporte técnico de Google, con número falsificado, para comprometer las cuentas personales de la víctima.
- Después, una segunda llamada, esta vez haciéndose pasar por el soporte del exchange Gemini, alertando de un supuesto hackeo en su cuenta.
- Claro que, con esa presión y esa aparente legitimidad, la víctima acabó haciendo justo lo que ellos necesitaban: restablecer su verificación en dos pasos y «poner a salvo» sus fondos, transfiriéndolos a una wallet que en realidad ya estaba bajo el control de los atacantes.
- Y, en paralelo, convencieron a la víctima de compartir su pantalla mediante AnyDesk, un software de acceso remoto, con la excusa de «ayudarle» a proteger su cuenta.

El resultado: 4.100 Bitcoin sustraídos de golpe.
En aquel momento, más de 240 millones de dólares. Hoy, con la revalorización del Bitcoin, esa misma cantidad rondaría los 320 o 350 millones.
Con una simple, pero bien elaborada, ingeniería social.
Nada de exploits sofisticados ni vulnerabilidades de día cero.
Solo el eslabón más débil de siempre: una persona confiando en la voz al otro lado del teléfono.
Puedes leer la reconstrucción técnica completa del ataque, paso a paso, en el reportaje de TradingView / Cointelegraph (EN) y en la denuncia federal recogida por Courthouse News (EN), pero quiero hacer hincapié en dos puntos en particular.
- El primero, el hecho de que, nuevamente, se demuestra que todo esto no podría haber sido posible sino fuera porque el protocolo de llamadas y SMS que usamos globalmente no estuviera de base mal diseñado. Como ya expliqué en su día cuando hablamos del protocolo de comunicación en Internet, el llamado HTTP, con este pasó lo mismo, al estar diseñado, en su día, para un entorno donde directamente no se concebía que alguien quisiera engañar a un tercero. Pero, a diferencia del protocolo de llamadas y SMS, el HTTP sí supo evolucionar a HTTPs y a HTTP/2, e implementar una serie de medidas de seguridad que certifican la privacidad de las comunicaciones. Con las llamadas, y los SMS, esto no ha ocurrido, y este es el motivo de que en muchos de estos fraudes que analizamos a diario desde mi consultora, nos encontremos con que las víctimas caen ya que cuando van a descolgar el teléfono, la propia interfaz les dice que quien les está llamando es su compañía. Y cuando van a recibir algún mensaje de los cibercriminales, el SMS les llega directamente en el mismo hilo de mensajes enviados por la empresa legítima detrás del servicio, lo que aumenta la credibilidad del timo. Esto es algo que depende única y exclusivamente de las operadoras de telecomunicaciones, y aunque son conscientes del problema que supone, hasta el día de hoy nadie ha movido un solo dedo para solventarlo, siendo, a mi forma de entenderlo, cómplices indirectos de todas estas tramas de fraudes.
- Y el segundo sí cae de mano de la víctima, y es que resulta muy extraño pensar que alguien con tantísimo dinero en cripto no haya tomado unas medidas de seguridad mínimas, manteniendo absolutamente todo su patrimonio en una única wallet, y aceptando ese supuesto soporte de un tercero desconocido permitiendo incluso instalar un AnyDesk en su ordenador. Sobre lo primero ya le dedicaré más adelante un apartado en profundidad, pero sobre lo segundo, un aviso a navegantes: Si alguien te dice que para ayudarte va a instalarte un Any Desk, o en definitiva, cualquier software de control remoto, DESCONFÍA. Nosotros, en CyberBrainers, y yo a título personal desde mi marca, también asesoramos tanto a víctimas de fraude como a particulares y gerentes de empresas sobre los pasos a seguir para comprender el funcionamiento de la criptoeconomía. Pero para ello, jamás les hemos pedido instalar en sus dispositivos un software de control. Como mucho, nos conectamos por videollamada y les vamos guiando. Esa táctica es muy pero que muy habitual en la industria del cibercrimen, ya que una vez tienen acceso a tu ordenador o móvil, en la práctica te pueden usurpar la identidad y robarte todo. Como, de hecho, ocurrió en este caso que te cuento.
Y hechas estas dos matizaciones, sigamos.
El error más caro: no compartimentar
Aquí es donde la historia se pone interesante de verdad.
Porque robar 243 millones en cripto, con todo lo complejo que suena, resultó ser la parte «fácil».
Lo difícil, lo que de verdad separa a un ciberdelincuente competente de uno que acaba esposado en cuestión de semanas, es lo que viene después: cómo gestionas ese dinero sin que te identifiquen.
Y aquí el grupo cometió, uno detrás de otro, los errores más básicos del manual.
Fragmentaron el botín a través de más de 15 exchanges distintos y usaron técnicas de «peel chains» -transferencias sucesivas en pequeñas cantidades- junto con wallets intermedias y VPNs para intentar despistar el rastro. Si quieres entender con detalle cómo funcionan estas técnicas de ofuscación, y por qué la industria del blanqueo de capitales las usa tanto, ya las desgrané todas en este otro artículo.
Hasta aquí, sofisticación.
Y ojo, que esto es justo donde muchos creen que ya están a salvo.
Porque en cuanto tuvieron el dinero «limpio» sobre el papel, hicieron exactamente lo contrario de lo que deberían haber hecho: mezclaron su nueva vida de lujo con su identidad real, sin ningún tipo de barrera entre ambas.
Exactamente igual que le pasó, unos años antes, a la pareja de raperos detrás del que fue en su día el mayor robo de cripto de la historia, el que sufrió Bitfinex, y al cual le dediqué un reportaje en profundidad en mi página.
Y te doy algunos datos para que te hagas una idea de lo exagerado que fue el caso:
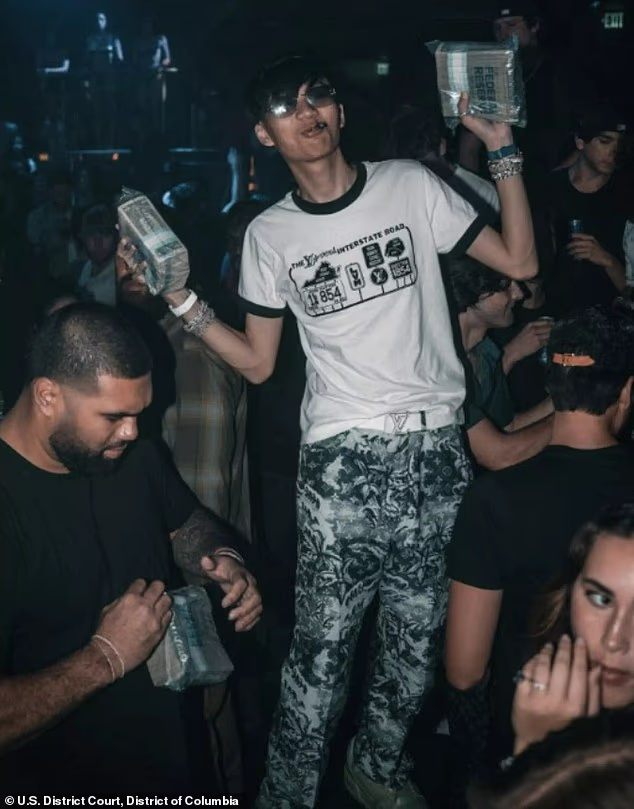
- Malone Lam compró más de 30 coches de lujo, un reloj valorado en 1,8 millones de dólares y llegó a gastar hasta 500.000 dólares en una sola noche de discoteca.
- Jeandiel Serrano usó la misma foto de perfil en las grabaciones del ataque, en Discord y en Telegram. La misma imagen que después usaría también en sus redes personales.
- Evan Tangeman recibió, como parte de pago por blanquear fondos, un Lamborghini Urus de gama alta encargado directamente por Lam, además de un Rolls-Royce Ghost y un Porsche GT3 RS que los agentes acabarían incautando en su domicilio.
- Y Veer Chetal, el más joven de todos, cometió el fallo que terminaría delatándolo a él en concreto: en varias grabaciones y chats, sus propios cómplices lo llamaban «Veer» por su nombre real, en lugar de usar su alias «Wiz».


Vamos, que tras diseñar un ataque de ingeniería social casi de manual, se olvidaron de aplicar esa misma cautela a sí mismos.
Rentaron mansiones en Los Ángeles, en los Hamptons y en Miami, por entre 40.000 y 80.000 dólares al mes.
Y no solo las disfrutaron: las mostraron.
- ¿Coches de lujo aparcados en la entrada, grabados para redes?
- ¿Fiestas con relojes de cientos de miles de dólares bien visibles en cámara?
- ¿Ubicación en tiempo real compartida noche tras noche en Instagram junto a su pareja?
Todo eso, sumado.
La cara visible del delito conviviendo, sin ningún filtro, con la identidad real de quien lo cometió.
El cazador: quién es el analista que los destapó
Aquí llega uno de los personajes más fascinantes de toda esta historia, y quiero dedicarle el tiempo que merece.
Se hace llamar ZachXBT (EN).
Nadie sabe su identidad real.
Es un investigador on-chain, es decir, alguien que se dedica a rastrear movimientos de criptomonedas en la blockchain de forma pública y, en su caso, completamente autodidacta.
Desde 2021 se ha convertido en una de las voces más influyentes -y más temidas- del sector cripto, con investigaciones que van desde estafas de NFT hasta tramas de estafas que involucran a influencers.
Y en este caso concreto, su trabajo fue determinante.

ZachXBT empezó a tirar del hilo analizando el propio movimiento de los 4.100 Bitcoin robados. Pero lo que de verdad le permitió atar cabos con nombres y apellidos no fue solo el rastro económico.
Fue el rastro humano.
- Una grabación filtrada de Discord donde alguien llamaba a uno de los sospechosos por su nombre real.
- Perfiles de redes sociales con la misma foto que aparecía en los chats de la operación.
- Publicaciones presumiendo de coches, relojes y viajes justo en las fechas en que ese dinero, técnicamente, ya debería estar «limpio» y ser indetectable.
En una publicación pública (EN), el propio ZachXBT resumió el caso explicando cómo Lam, Chetal y Serrano habían robado 243 millones de dólares a una sola persona mediante un ataque de ingeniería social altamente sofisticado, y detalló cómo su investigación había contribuido a varios arrestos y al congelamiento de fondos.
Y no trabajó solo.
En una colaboración conjunta con las firmas CFInvestigators, zeroshadow y el equipo de seguridad de Binance, lograron congelar más de 9 millones de dólares del botín de Lam, de los cuales ya se han devuelto 500.000 dólares a la víctima original.
Y aquí quiero pararme un segundo, porque esto lo vivimos también nosotros, en primera persona, desde CyberBrainers. Ya lo conté en detalle cuando hablé de cómo investigamos los fraudes en criptomonedas de cara a mi ponencia en la C1b3rWall de 2025: las transacciones en blockchain quedan registradas para siempre, y eso es justo lo que nos da ventaja frente a otro tipo de fraude financiero mucho más opaco.
El trabajo de los analistas on-chain se basa, principalmente, en rastrear wallets, cruzar movimientos con exchanges y tirar del hilo de un alias hasta dar con una identidad real: es exactamente el mismo tipo de investigación digital, solo que aplicada a una escala mucho menor y, en nuestro caso, siempre al servicio directo de la víctima.
Hace no mucho llevamos un caso muy similar en su mecánica, aunque muchísimo más modesto en cifras: una víctima en México que perdió cerca de medio millón de dólares a través de una estrategia de fraude con supuestas inversiones, uno de esos casos con pérdidas de hasta medio millón de dólares que hemos ayudado a identificar gracias precisamente a la trazabilidad de la blockchain.
Mismo patrón de fondo -confianza generada por teléfono y por chat, urgencia artificial, y un destino final de los fondos deliberadamente troceado entre varias wallets para dificultar el rastreo-. La diferencia con el caso de Lam y compañía no está en el método.
Está en los ceros.
Si te interesa el detalle de los perfiles de ataque cripto que más se repiten entre nuestros clientes, lo desarrollamos también en este artículo de CyberBrainers sobre cómo proteger tus criptoactivos.
Pero volviendo al caso, el FBI llegó después. Pero el mapa que siguió, en gran parte, ya lo había dibujado un analista anónimo trabajando desde su ordenador, con las mismas herramientas públicas de blockchain que tú o yo podríamos consultar ahora mismo.
Ese dato, para mí, es una de las lecciones más potentes de todo este episodio.
Como expliqué en el último Watch Out Bitcoin celebrado en Madrid, la blockchain no es anónima. Es pseudónima.
Y cuando además tú mismo conectas ese pseudónimo con tu cara, tu voz y tu vida real en redes sociales… dejas de tener cualquier tipo de protección.
La caída: el asalto a la mansión
El 19 de septiembre de 2024, mientras Malone Lam disfrutaba de su nueva vida en una mansión frente al mar en el área de Northeast 83rd Street, cerca de Miami Shores, un operativo del FBI, apoyado por la policía de Miami, irrumpió por sorpresa.
«Se sintió una explosión que fue gigante. Cerraron todas las calles, hubo un movimiento grandísimo, también había muchas rastras y se estaban llevando unos autos de lujo.»
— Honey Smith, vecina de la mansión asaltada, en declaraciones recogidas por Telemundo 51 (ES)
Lam y Serrano fueron arrestados esa misma noche, cada uno en su domicilio de Miami y Los Ángeles respectivamente.
Chetal, el más joven, no fue nombrado inicialmente como acusado formal por el FBI en ese primer momento, pese a haber sido identificado públicamente por ZachXBT.
Y lo que siguió después fue una investigación federal que ha ido creciendo mes tras mes hasta convertirse en algo mucho más grande de lo que parecía en un primer momento.
Según reveló posteriormente el Departamento de Justicia, la operación completa -bautizada internamente por sus propios miembros como «SEE»- no se limitó a este único golpe.
Entre octubre de 2023 y mayo de 2025, la red llegó a robar en torno a 263 millones de dólares en total, combinando ataques de ingeniería social con robos físicos en domicilios dirigidos específicamente a sustraer hardware wallets, según el detalle publicado por The Block (EN).
A día de hoy, nueve personas se han declarado culpables dentro de esta misma causa, que se extiende ya por seis estados y dos países.
Y hay un episodio colateral que conviene no pasar por alto, porque muestra hasta dónde puede llegar el efecto llamada de este tipo de robos: semanas después del golpe original, otro grupo de delincuentes (ES), ajeno por completo a esta trama, intentó hacerse con parte del botín por su cuenta secuestrando a los padres de uno de los implicados en Connecticut.
Un dinero robado de forma digital, generando violencia completamente física y real, muy parecido a lo que ya comentamos recientemente en otro episodio del podcast sobre los secuestros físicos.
Escucha:
En enero de 2025, David Balland, cofundador de Ledger —la empresa fabricante de las carteras físicas de criptomonedas más conocidas del mundo, a la que, por cierto, le dediqué no hace mucho un episodio del podcast explicando un fraude con cartas postales físicas que está siendo altamente efectivo en España— fue secuestrado junto a su esposa de su propia casa en el centro de Francia.
Los secuestradores, tras cortar la luz de todo el complejo y conseguir con ello pasar los controles de seguridad, los trasladaron a ubicaciones separadas, y exigieron un rescate de 10 millones de euros en criptomonedas.
Tras horas de auténtico caos, Balland fue liberado gracias a una operación policial en la madrugada del 22 de enero, pero no sin antes haber sufrido la mutilación de un dedo (ES/sí, ¡un maldito dedo!) como mecanismo de presión para acelerar el pago.
Por cierto, como curiosidad, uno de los sospechosos relacionado con el caso fue detenido meses después en Benalmádena, España, bajo una orden de arresto europea, lo que confirma, nuevamente, que estas redes operan de forma transfronteriza.
La parte más incómoda de esta historia: la sentencia
Y aquí llegamos al punto que, para mí, es el más importante, y triste, de todo el episodio.
Porque sí, los han pillado. Sí, están cayendo condenas. Pero quiero que pienses en esto con calma.
Evan Tangeman fue sentenciado el pasado abril a 70 meses de prisión federal -menos de seis años- por blanquear al menos 3,5 millones de dólares de esta trama, según el comunicado oficial del Departamento de Justicia de EE. UU. (EN).
En ese mismo comunicado, la fiscal Jeanine Ferris Pirro fue tajante sobre la escala de la operación:
«This criminal enterprise was built on greed so brazen it borders on the cartoonish.»
— Jeanine Ferris Pirro, fiscal de EE. UU. para el Distrito de Columbia, comunicado del DOJ
Algo así como: este entramado criminal se construyó sobre una avaricia tan descarada que roza lo caricaturesco.
La misma nota detalla cómo parte del dinero lavado se destinó directamente a cuentas de discoteca de medio millón de dólares y a coches de alta gama.
Otro de los implicados, Marlon Ferro, encargado de la parte más «física» de la operación -entrar en domicilios para robar hardware wallets y seguir blanqueando fondos incluso después del arresto de Lam-, recibió una condena de 78 meses.
Es decir: entre seis y siete años de cárcel.
Malone Lam, el cabecilla, todavía no ha sido sentenciado a fecha de este episodio. Se enfrenta a un máximo legal de 20 años por cada uno de los dos cargos principales -fraude electrónico y blanqueo de capitales-, aunque en la práctica, y salvo sorpresas, es muy probable que la condena final quede muy por debajo de ese máximo.
¿El por qué te cuento esto con tanto detalle?
Porque de los 243 millones de dólares originales, solo se han logrado recuperar y congelar, al menos hasta la fecha, unos 9 millones. Y de esos 9, apenas 500.000 dólares han vuelto a manos de la víctima real.
El resto -la inmensísima mayoría del botín- se ha disuelto en el océano anónimo de exchanges, mixers y wallets intermedias por el que pasó en los primeros días tras el robo.
Así que hagamos cuentas, sin adornos.
Un chaval de 20 años roba 243 millones de dólares. Lo pillan en cuestión de semanas gracias, en gran parte, a sus propios errores de exposición pública. Cumplirá una condena que, con toda probabilidad, rondará de los cinco a diez años de prisión federal.
Y cuando salga, si el dinero sigue sin recuperarse -que es el escenario más realista ahora mismo-, seguirá siendo, de largo, más rico que el 99% de la población mundial.
Esa es la parte que más me remueve de todo este caso.
No el ingenio del ataque.
No la persecución.
Sino el hecho de que, tal y como está diseñado hoy el sistema para perseguir el delito financiero en criptomonedas, el castigo penal y la pérdida económica real pueden llegar a ser completamente independientes entre sí.
Lo que nos deja este caso: recomendaciones de seguridad
Vale, ya sé lo que me vas a decir. «Pablo, yo no tengo 4.000 Bitcoin ni nadie me va a llamar haciéndose pasar por Google.»
Y probablemente tengas razón.
Pero el mecanismo que usaron con esta víctima es exactamente el mismo que usan hoy, todos los días, contra gente normal con mucho menos dinero.
Así que vamos con lo práctico. Esto es lo que de verdad quiero que te lleves de este episodio:
- Desconfía de cualquier llamada de «soporte técnico» que tú no hayas solicitado. Ni Google, ni Gemini, ni Binance, ni tu banco te van a llamar nunca de la nada para «ayudarte a proteger tu cuenta». Si recibes una llamada así, cuelga, y contacta tú directamente a través de los canales oficiales que ya conocías antes de esa llamada.
- Nunca compartas tu pantalla con nadie que te haya contactado a ti primero. AnyDesk, TeamViewer o cualquier software de acceso remoto son herramientas legítimas que se han convertido en el arma favorita de este tipo de estafas.
- Separa siempre tus claves privadas de cualquier dispositivo conectado a internet. Un hardware wallet offline sigue siendo, hoy por hoy, la defensa más sólida frente a este tipo de ataques remotos.
- Si alguna vez «restableces» tu verificación en dos pasos porque alguien te lo ha pedido por teléfono, para y desconfía. Es prácticamente el paso final de este tipo de guion en el 100% de los casos, como ocurrió hace unos meses, precisamente, con el fraude del supuesto contacto de Binance que ya expliqué por aquí.
- Y por último, esto va también para el otro lado de la ecuación, para quien alguna vez se plantee que «total, en internet nadie sabe quién eres realmente»: No existe el anonimato perfecto. Ni en la blockchain, que registra cada movimiento de forma pública para siempre, ni en redes sociales, donde una sola foto, una sola voz reconocible en un audio o un solo alias reutilizado puede tirar abajo meses de precaución.
Si te interesa profundizar en cómo funciona por dentro un fraude de ingeniería social telefónica, ya lo desgranamos con más calma en el artículo las 5 tipologías de phishing que deberías conocer, donde el vishing tiene su propio apartado.
Si lo que te preocupa es cómo actuar si ya has sido víctima de un fraude cripto, tienes la guía completa en este artículo sobre el timo de la inversión en crypto y cómo recuperar el dinero robado cuyo enlace te dejo por aquí abajo.
Por último,
Servicio de asesoramiento a víctimas de fraude
Desde CyberBrainers ofrecemos un servicio de asesoramiento a víctimas de cualquier tipo de fraude cibernético.
Gracias a él, revisamos cada caso por separado, te explicamos qué opciones tienes, y te ofrecemos soporte en aquello que necesites (ayuda legal, asesoramiento técnico para evitar problemas futuros…).
Además, si hay posibilidad de recuperar el dinero robado, te ayudamos con la recuperación.
Si has sido víctima de alguno de estos timos, ponte en contacto con nosotros y revisaremos el caso.
Y dicho todo esto, ahora preguntas para tí:
- ¿Tú qué opinas? ¿Crees que las condenas en estos casos deberían ir ligadas directamente a la devolución real del dinero robado?
- ¿O te parece razonable que, aunque no se recupere el botín, la pena de cárcel sea suficiente castigo?
Te leo en comentarios, y abramos debate.
Y muchas gracias, nuevamente, a ByBit por patrocinar este episodio.
Tienes por aquí el enlace para poder crearte la cuenta gratuita en el exchange, meter 100 euros mínimo, esperar 7 días, y ver cómo ByBit te regala 30 euros y hasta 120€ en cashback.
Sin más condiciones de que sea cuenta nueva y que tú seas un ciudadano europeo.
Sobre el videopodcast enCLAVE DIGITAL
enCLAVE DIGITAL es el videopodcast de Pablo F. Iglesias, consultor especializado en ayudar a referentes a blindar su reputación, diversificar y escalar su autoridad como marca.
Me puedes leer y escuchar en www.pabloyglesias.com (recuerda que la primera Y de «Yglesias» es «Y griega», que si no me confundís con otro), y me puedes escribir a contacto(at)pabloyglesias.com.
Si este contenido te sirve para estar bien informado sobre la actualidad en materia de negocios digitales, reputación y tecnología, te agradecería que le dieras a suscribirte en mi canal de Youtube o en la plataforma de podcasting desde donde me escuchas, le des a Me Gusta, al botón de hype de Youtube, me dejes un comentario o reseña y lo compartas con aquellos a los que les pueda interesar.
¡Seguimos!
Si utilizas otra plataforma de podcasting, busca «enCLAVE DIGITAL« en la app para localizarlo, o visita la página del videopodcast, donde ofrezco enlaces directos a las principales plataformas actuales:


