
Hay mucho mito con esto de los «virus» para dispositivos móviles, pero lo cierto es que la amplia mayoría de malware, es decir, de los «virus» que hoy en día existen, requieren que por tu parte aceptes su instalación y les des permisos.
Algo que fácilmente puede ocurrirte al instalar una supuesta aplicación legítima, incluso descargándola del market oficial.
Porque sí, tanto a Google con la Play Store, como también a Apple con la App Store, cada poco les cuelan algún malware en su marketplace.
Es menos probable que si directamente instalas la aplicación a mano, pero ya te digo yo que prácticamente cada semana nos enteramos de una serie de apps que eran fraudulentas. De hecho, es uno de los temas que más trato en la newsletter de los jueves exclusiva para los miembros del Club Negocios Seguros.
Imagínate recibir de manera totalmente gratuita este tipo de historias directamente en tu correo.
Te envío cada lunes a las 7am un email con toda la actualidad sobre tecnología, seguridad y negocios digitales.¡Ah, qué no sabes qué es eso del Club Negocios Seguros?
Pues tranquilo, que para eso estoy.
Básicamente el Club Negocios Seguros es una suscripción que ofrezco desde hace años a todo aquel interesado en estar bien informado sobre estos temas que trato habitualmente tanto por el blog, como por el podcast. Es decir, sobre negocios digitales, tecnología y seguridad de la información.
Los miembros de este club tienen acceso a los más de 900 artículos que he publicado exclusivos para ellos en estos últimos años, y cada semana reciben uno el martes en el que desarrollo un tema en profundidad (a veces es un análisis de una noticia de tecnología, otras veces una reflexión sobre emprendimiento digital o sobre negocios, otras un tutorial sobre algún tema relacionado con la ciberseguridad…), y la newsletter del jueves, que es un «picadito» con todos los temas de seguridad que han ocurrido en los últimos días.
Sin contar el grupo privado de miembros que tenemos en Telegram, y en donde no es raro que alguno busque ayuda con algún problema que tiene en su trabajo o alguna duda sobre todos estos temas que nos interesan.
Es decir, que suscribiéndote estarás en contacto con otros cracks del sector, principalmente desarrolladores, expertos en ciberseguridad y abogados, y además recibirás cada semana contenido exclusivo de rabiosa actualidad directamente en tu bandeja de correo.
Para que así no tengas que dedicar horas y horas a buscar esta información.
¿Te interesa? Pues te dejo el enlace por aquí.
Y dicho esto, volvemos al tema de este episodio porque, si bien te decía al principio que con casi todos los malwares que hay en el mercado, lo normal es que:
- Tengas que tú instalarlo y darle los permisos adecuados: Aunque sea, obviamente, engañado, pensando que instalas otra cosa.
- Te enteres de que te han entrado, ya que el dispositivo empezará a funcionar mucho más lento, o consumirá mucha batería, o directamente «pasarán cosas raras» en tu día a día usándolo.
Lo cierto es que hay un tipo de malware que, por su propia ideosincrasia, no es fácil que deje huella y encima puede llegar a «instalarse» sin que tú hagas nada.
Hablo, por supuesto, del spyware. Un tipo de malware que está diseñado para operar en segundo plano, recopilando información sin que el usuario lo note.
Es más, hace ya tiempo analicé no uno, no dos, sino tres sotfwares distintos de espionaje para dispositivos móviles. Te dejo por aquí los enlaces por si quieres revisarlos y entender en profundidad cómo funcionan, y qué tipo de «prestaciones» ofrecen estas herramientas.
Y los hay terriblemente efectivos, como veremos en unos minutos.
Pero Pablo, ¿es posible que infecten tu móvil sin que hagas nada? ¿Cómo puedo protegerme de los ataques de spyware? ¿Existe una forma sencilla de minimizar el riesgo sin complicadas configuraciones de seguridad?
En este nuevo episodio del podcast enCLAVE DIGITAL daremos respuesta a todas estas preguntas, y también a algunas dudas que habitualmente veo que tenéis sobre el apasionante, y terrorífico, mundo del ciberespionaje.
Y además, te enseñaré una simple acción, que todos nosotros podemos hacer en nuestro día a día, y que podría reducir SIGNIFICATIVAMENTE el riesgo a te estén espiando.
¡Comencemos!

El spyware y los ataques zero-click
Para empezar, habitualmente cuando pensamos en malware, solemos imaginar correos electrónicos de phishing o descargas sospechosas.
Y es normal, ya que las campañas de fraude, como ya hemos visto por este podcast largo y tendido en muchos otros episodios pasados, sigue siendo el principal vector de ataque.
Pero hay que pensar que para el grueso de mortales, entre los que estás tú y yo, probablemente, a veces, el enemigo lo tenemos más cerca de lo que pensamos.
Y te digo esto porque no es para nada raro que desde CyberBrainers nos lleguen víctimas que tienen indicios de que probablemente un familiar, como puede ser su pareja, les está espiando.
Ahí es donde entran herramientas como las que te comentaba anteriormente y que he ido reseñando por mi página en estos últimos años. Spywares que se venden, generalmente, con el nombre de «suites de control parental«, que requieren para instalarse, en efecto, varios pasos (hay que dar acceso a la herramienta a muchos permisos del dispositivo la primera vez que se instala), pero que una vez instalada, es capaz de acceder en todo momento a lo que el dueño está haciendo o compartiendo.
SMS, mensajes en servicios de redes sociales y mensajería instantánea, galería de fotos, geoposicionamiento… Todo lo que se te ocurra. Simple y llanamente, una vez instalada, tienes control absoluto, y en remoto, de ese dispositivo… sin que la víctima sepa nada.
Un tipo de software que, por cierto, está al alcance de cualquiera de nosotros, con suscripciones de alrededor de 10 euros al mes.
Y, sin embargo, este no es el tipo de malware y ataque más peligroso de todos.
En los últimos años ha surgido un tipo de ataque aún más peligroso: los ataques zero-click.
Estos ataques, que son también dirigidos, pero esta vez hacia personas con cargos importantes o con información de mucho valor, explotan vulnerabilidades en el sistema operativo o en aplicaciones populares para instalar software malicioso, generalmente software espía, pero ojo, sin necesidad de que el usuario haga nada.
Frente a otro tipología de ataque, con este tipo de malware no es necesario abrir un enlace, descargar un archivo o instalar una app: el simple hecho de recibir un mensaje con un exploit oculto puede ser suficiente para comprometer el dispositivo.
Como ejemplo podría ponerte muchos casos recientes, pero quizás el más conocido es el de Pegasus, el spyware desarrollado por NSO Group y utilizado para espiar a periodistas, activistas y políticos en todo el mundo.
Con él, por ejemplo, consiguieron hackear a Jezz Bezos, el fundador de Amazon.
Para que te hagas una idea, y aunque ya conté la historia en su día (en un artículo exclusivo para miembros del Club Negocios Seguros, por cierto), así consiguieron comprometer el iphone de uno de los hombres más ricos del mundo:
Todo se remonta […] al 4 de abril de 2018. Ese día Jeff Bezos coincidió con el príncipe saudí en una cena en Los Ángeles. Allí se intercambiaron los teléfonos y en los días siguientes se enviaron varios mensajes por WhatsApp saludándose. Unas semanas más tarde, desde la cuenta del príncipe, se envió un inocente vídeo con la bandera de Suecia y Arabia Saudí. Un vídeo cifrado con un peso de 4.22 MB que fue enviado sin previo aviso ni explicación.
No se especifica si Jeff Bezos llegó a abrir el supuesto vídeo. Tampoco se conoce quién fue el autor de ese mensaje, pues pese a que la cuenta fuera del príncipe saudí podría haber sido enviado por otra persona.
El análisis pericial posteriormente realizado concluye que el archivo de WhatsApp ocupaba ligeramente más que el vídeo en sí mismo, y más importante, el envío de datos transmitidos por el móvil de Bezos se incrementó a partir de entonces en aproximadamente un 29.000%.
Reportaje publicado por Pablo F. Iglesias
Y así podríamos seguir largo y tendido durante horas.
Desde presidentes de Estados (como fue el caso del propio Pedro Sánchez, presidente de España), pasando por periodistas críticos contra el régimen, como fue el caso de varios supuestamente afiliados a la cúpula independentista catalán.
El caso, lo verdaderamente peligroso de herramientas como Pegasus y otros spyware similares, es que pueden activarse mediante vulnerabilidades en aplicaciones como WhatsApp o iMessage, permitiendo a los atacantes acceder a la cámara, el micrófono, los mensajes y la ubicación del dispositivo sin que la víctima lo sepa.
Sin que la víctima tan siquiera haga algo.
De hecho, yo mismo no sabría a ciencia cierta si mi móvil está comprometido con un malware de este tipo.
Lo único que me da algo de confianza es pensar que el coste de este tipo de malwares capaces de autoejecutarse con zero-click son terriblemente caros. Y por tanto, quiero pensar que pese a que me dedico a la industria de ciberseguridad, pese a que tengo una empresa desde la que damos servicios a clientes muy importantes del ámbito político y empresarial, y pese a que por mi agenda pasan muchos contactos de periodistas, empresarios, y en general, personas influyentes, no les salga a ese potencial atacante rentable destinar los recursos necesarios para comprometerme a mi.
Que, en todo caso, quizás sea más sensato hacerlo directamente contra alguno de mis clientes, accediendo así a la fuente, y no al proveedor.
Eso, y que un servidor, desde hace ya mucho tiempo, llevo a cabo un par de acciones que minimizan enormemente el riesgo a que un tercero haya infectado mi dispositivo.
No me protege por completo, por supuesto, pero sí reduzco enormemente el riesgo.
¿Quieres saber cuáles son?
Pues ahora mismo lo vamos a ver.

¿Te preocupa tu Seguridad y Privacidad Online?
He diseñado este curso online en 8 módulos en el que cubriremos todos los fundamentos de la ciberseguridad, ayudándote paso por paso a configurar la seguridad y privacidad de tus cuentas digitales y de tus dispositivos.
Qué puedes hacer para minimizar el riesgo
Pues mira, hay, como te decía, dos acciones que puedes hacer y que reducen considerablemente el riesgo a ser víctima de un spyware de estos.
La primera seguramente ya se te ha pasado por la cabeza.
Básicamente, se trata de tener el dispositivo y todas su aplicaciones/herramientas actualizadas.
Algo que seguramente nos has oido comentar a los que nos dedicamos a esta industria más de una vez.
Al mantener nuestros dispositivos siempre con la última versión, además de obtener las nuevas funcionalidades, obtenemos algo muy importante a nivel de seguridad… que son los parches que nos protegen de las vulnerabilidades nuevas conocidas.
¿Te acuerdas que te dije que un zero-click se aprovecha precisamente de vulnerabilidades en el sistema o en aplicaciones de uso habitual para comprometer nuestro dispositivo?
Pues manteniéndolo actualizado, el perímetro de exposición, es decir, el grupo de vulnerabilidades con las que un ciberatacante puede comprometer nuestro dispositivo, se reduce. Ergo, minimizamos el riesgo.
Esta, como te decía, es una que creo que es de sentido común.
La segunda, sin embargo, quizás te sorprenda un poco más.
¿Estás preparado?
Pues fíjate: Se trata de algo tan simple como acostumbrarte a apagar el dispositivo cada noche.
Solo eso.
¿Que por qué?
Pues sin entrar en muchísimos detalles técnicos, quédate con la idea de que cuando un spyware explota una vulnerabilidad para instalarse en un dispositivo, en muchos casos lo hace a través de la memoria RAM.
Un tipo de memoria que tiene tu dispositivo y que, tiene una ventaja, y un inconveniente.
- La ventaja es que se escribe y se lee mucho más rápido que la memoria estática. Por tanto, es perfecta para ejecutar procesos.
- ¿El inconveniente? Pues que igual de rápido que se escribe, se borra. Precisamente este es el motivo de que sea tan rápida. Fue en su día diseñada para ejecutar procesos, no para guardar información.
Y, por tanto, el código malicioso, como cualquier otro proceso, puede persistir en tu dispositivo «almacenado» en la RAM mientras el dispositivo está encendido, pero se borra cuando el sistema se apaga y tarda unos minutos en reiniciarse.
Esto ha llevado a organismos de ciberseguridad, como la propia NSA (la Agencia de Seguridad Nacional de EE.UU. que, recordemos, en su día se descubrió que estaba espiándonos a todos, estadounidenses o aliados, fuéramos o no terroristas), a recomendar que los usuarios reinicien sus dispositivos al menos una vez al día.
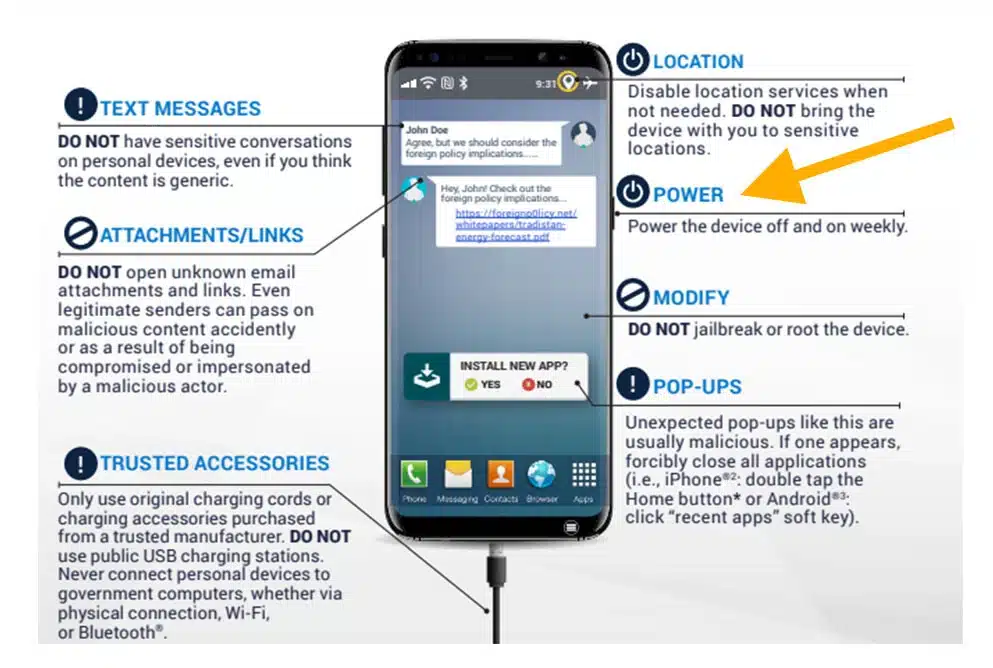
Eso sí, ya de hacerlo, apagarlo completamente durante unos minutos puede ser aún más efectivo, ya que garantiza que todos los procesos y la memoria se vacíen antes de volver a encender el dispositivo.
Lo apagas, te desintoxicas un rato del móvil, y ya luego vuelves a encenderlo.
Y ya sé que esto no es una solución infalible, pero sí puede dificultar que un atacante mantenga el acceso a largo plazo, y obligarlo a repetir el ataque, aumentando entonces las probabilidades de detección y mitigación.
Y sí…, que reiniciar el móvil ayuda, pero no elimina completamente el problema.
A fin de cuentas, algunos spyware avanzados pueden reinstalarse al reiniciar si han conseguido permisos de root o si se han integrado en el firmware del dispositivo.
Por eso, además del reinicio diario, es importante:
- Mantener el sistema operativo y las aplicaciones siempre actualizadas.
- No instalar apps de fuentes desconocidas.
- Revisar regularmente los permisos otorgados a las aplicaciones.
- Usar herramientas de seguridad, como escáneres de malware y soluciones de protección de privacidad.
Con todo esto minimizamos un poco más el riesgo a que nos estén espiando.
Y ya te digo yo que no te va a robar más que unos pocos minutos al mes.
Menos aún… si haces lo siguiente.
Cómo automatizar el reinicio del móvil
La guinda del pastel.
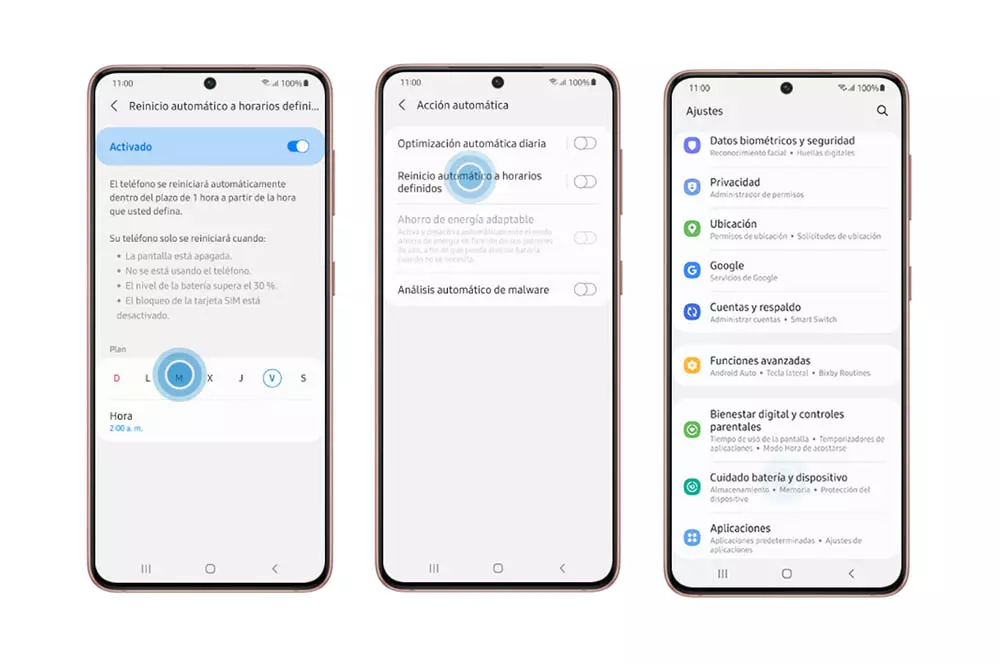
Dado que recordar reiniciar el dispositivo cada día puede ser tedioso, algunos fabricantes han incorporado opciones para programar apagados y reinicios automáticos.
Y digo algunos porque, lamentablemente, son los menos.
De hecho, no todos los sistemas operativos lo podremos automatizar.
Por ejemplo:
En android
Algunas capas de personalización de Android sí incluyen la opción de programar reinicios.
Entre ellas:
- Los móviles de Samsung (con su capa de personalización One UI): No está presente en todos los modelos, pero si el tuyo lo tiene, puedes encontrar esta opción en Ajustes > Cuidado del dispositivo > Reinicio automático.
- Los de Xiaomi (con MIUI): También lo ofrecen, y esta opción está en Ajustes > Batería y rendimiento > Optimización programada.
- Los de Huawei (con EMUI): También, dentro de Ajustes > Funciones de Accesibilidad > Encendido y Apagado programados.
- Y los Oppo o Realme: Cuya función suele estar dentro de Configuración > Ajustes > Programar encendido/apagado automático.
Si tu móvil Android no cuenta con esta función, una alternativa es utilizar aplicaciones de terceros (aunque requieren permisos avanzados y, en algunos casos, root).
Eso o hacerlo como yo, que al tener un móvil Google Pixel, no me queda otra que hacerlo a mano.
En ios (iPhone)
Y en iPhone, Apple no permite programar reinicios automáticos.
La única forma de hacerlo es manualmente o utilizando atajos de iOS para recibir recordatorios diarios de reinicio.
Para configurar esto último, tendríamos que:
- Abrir la app Atajos en tu iPhone.
- Crear un nuevo atajo con la acción Mostrar alerta que te recuerde reiniciar el móvil.
- Configurar una automatización para que se active todos los días a una hora específica.
Medidas low-technology más útiles y sencillas de aplicar
Pues ya has visto.
El némesis de un software como Pegasus no es el tener un móvil de estos blindados a prueba de ataques, como el que reseñé en su día en otro episodio del podcast, y que supone sacrificar parte de las funcionalidades a las que ya estamos habituados todos nosotros, sino algo tan sencillo como apagar y encender el dispositivo a diario.
Y ojo, que hablamos de un software cuyo coste por instalación es altísimo.
Escucha:
El Centro Nacional de Inteligencia (CNI) pinchó el teléfono del president de la Generalitat, Pere Aragonès, por un precio medio de 43.000 euros. Este es el precio del espionaje con Pegasus, la tarifa vigente desde el 2016 en contratos de NSO Group con agencias gubernamentales para interceptar móviles.
Reportaje en el periódico ElNacional.cat
Que la medida de seguridad más efectiva sea algo tan simple… y barato como apagar y encender el dispositivo… casi debería ser considerado un delito :).
Así que ya sabes lo que te toca.
¡Aprovéchate!
El spyware, por tanto, es una amenaza real que puede comprometer la seguridad y privacidad de nuestros dispositivos sin que lo notemos.
Y aunque no hay una solución definitiva, adoptar buenas prácticas de seguridad, como el reinicio diario del móvil, puede ayudar a mitigar el riesgo de estos ataques.
Pero dicho todo esto, ahora te pregunto a ti:
- ¿Eres de los que apagan o reinician el móvil con regularidad, o lo dejas encendido siempre?
- ¿Has tenido alguna experiencia con spyware, o crees que podrías haber sido víctima sin saberlo?
- ¿Qué otras estrategias utilizas para proteger tu privacidad en el móvil?
Déjamelo en los comentarios, y abramos debate.
Sobre el videopodcast enCLAVE DIGITAL
enCLAVE DIGITAL es el videopodcast de Pablo F. Iglesias, consultor especializado en ayudar a referentes a blindar su reputación, diversificar y escalar su autoridad como marca.
Me puedes leer y escuchar en www.pabloyglesias.com (recuerda que la primera Y de «Yglesias» es «Y griega», que si no me confundís con otro), y me puedes escribir a contacto(at)pabloyglesias.com.
Si este contenido te sirve para estar bien informado sobre la actualidad en materia de negocios digitales, reputación y tecnología, te agradecería que le dieras a suscribirte en mi canal de Youtube o en la plataforma de podcasting desde donde me escuchas, le des a Me Gusta, al botón de hype de Youtube, me dejes un comentario o reseña y lo compartas con aquellos a los que les pueda interesar.
¡Seguimos!
Si utilizas otra plataforma de podcasting, busca «enCLAVE DIGITAL« en la app para localizarlo, o visita la página del videopodcast, donde ofrezco enlaces directos a las principales plataformas actuales:


